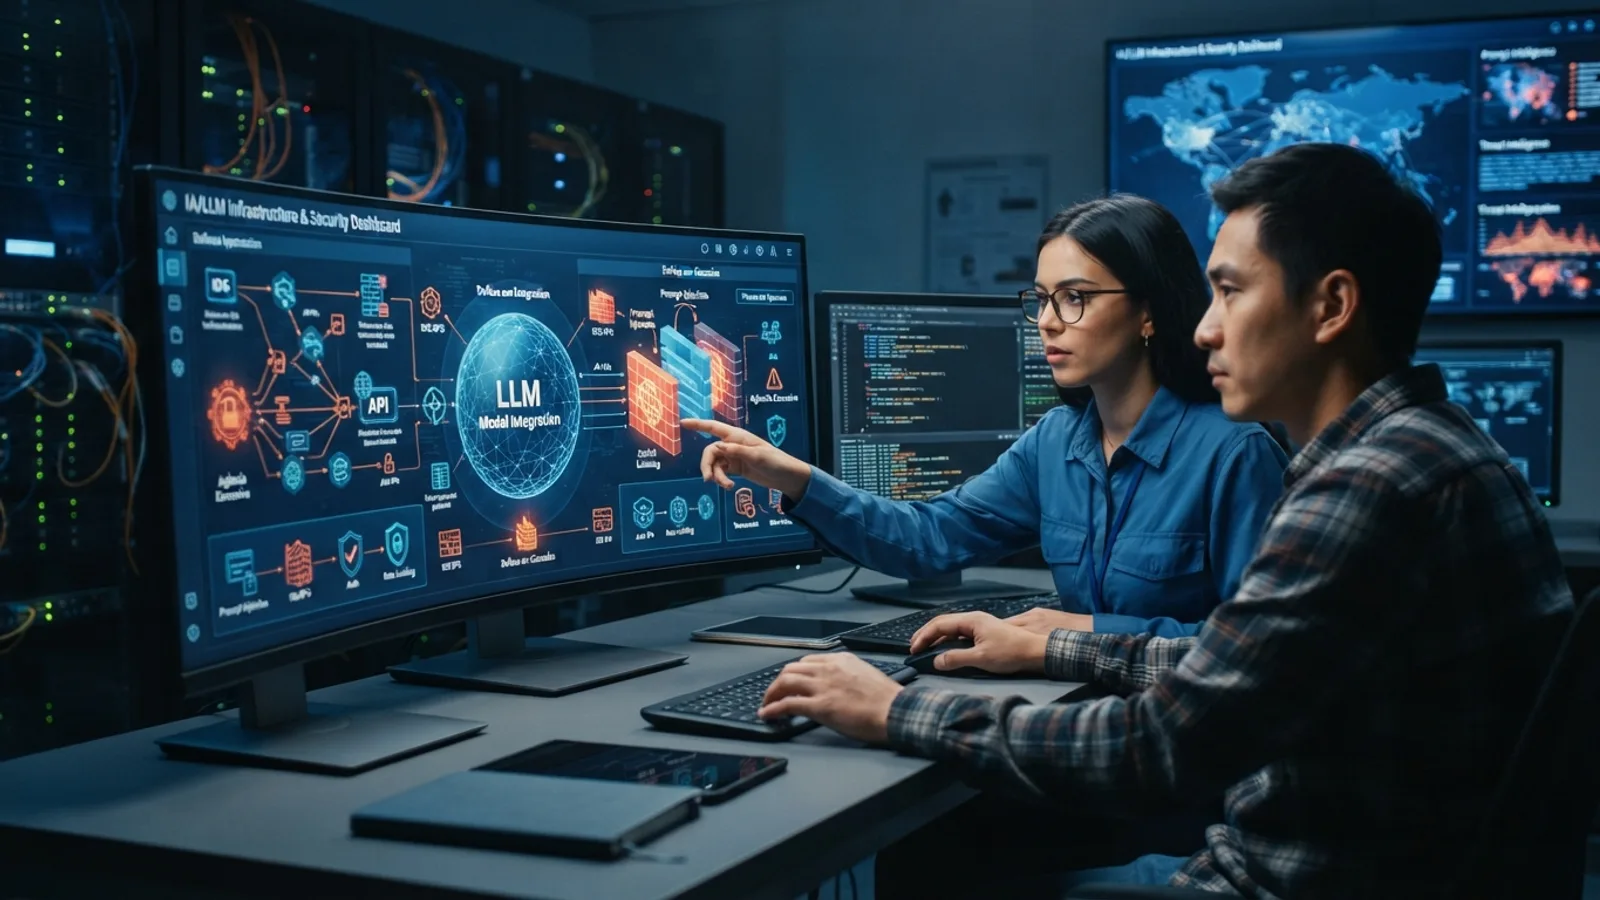
A Nova Fronteira de Vulnerabilidades em Aplicações de IA
A adoção de modelos de linguagem (LLMs) em produtos digitais e fluxos de automação trouxe uma mudança de paradigma na engenharia de software. Quando integramos inteligência artificial via APIs, deixamos de lidar apenas com as ameaças tradicionais da web para enfrentar vulnerabilidades contextuais. A segurança de APIs em IA não é mais um item opcional, mas um componente crítico de uma estratégia de crescimento sustentável e governança robusta.
Para líderes de tecnologia, o desafio reside no fato de que o comportamento de um LLM é probabilístico. Diferente de uma lógica de código determinística, a interação com o modelo pode ser influenciada por entradas externas, criando uma superfície de ataque que exige visibilidade total sobre o fluxo de dados entre o modelo, as ferramentas integradas e a infraestrutura de back-end.
Riscos Contextuais: O Perigo da Agência Excessiva e do Prompt Injection
Ao conectar agentes de IA a sistemas corporativos, duas vulnerabilidades se destacam pela complexidade e pelo impacto potencial:
- Injeção de Prompt Indireta: Ocorre quando um sistema de IA processa dados externos não confiáveis — como um site, um documento ou um e-mail — que contêm instruções ocultas. O modelo, sem a validação semântica adequada, pode interpretar essas instruções como comandos legítimos, levando à exfiltração de dados ou à execução de ações não intencionais.
- Agência Excessiva (Excessive Agency): Acontece quando concedemos a um agente de IA privilégios amplos para interagir com APIs de back-end sem restrições de escopo. Se um agente tem permissão para ler, alterar ou excluir registros, um comando malicioso bem estruturado pode explorar essa autonomia para realizar operações privilegiadas fora da intenção do negócio.
Blindando sua Infraestrutura: Arquitetura de Defesa em Camadas
A Caristeo Tecnologia aborda a segurança de aplicações inteligentes através de uma estratégia de defesa em profundidade. Não confiamos em uma única barreira; em vez disso, estruturamos o fluxo de dados para que a IA atue em um ambiente controlado e monitorado.
- Gateways de API Inteligentes: Atuam como sentinelas, filtrando requisições antes que alcancem o modelo e validando as saídas antes que se transformem em ações no back-end.
- Guardrails Semânticos: Camadas intermediárias que inspecionam o conteúdo dos prompts e as respostas da IA, bloqueando tentativas de injeção e garantindo que a linguagem produzida esteja dentro dos limites éticos e técnicos estabelecidos pela empresa.
- Sanitização e Validação: Implementamos processos rigorosos de sanitização de entradas, garantindo que nenhum dado não estruturado proveniente de fontes externas possa alterar a lógica de execução dos fluxos de trabalho.
Governança e Princípio do Menor Privilégio na Era da IA
A governança de dados deve ditar o design da integração. A implementação do princípio do menor privilégio é fundamental: um agente de IA deve possuir, via API, apenas a capacidade mínima necessária para realizar sua tarefa específica.
Em vez de conceder acesso total a bancos de dados ou endpoints críticos, utilizamos camadas de abstração que restringem a IA a um conjunto limitado de funções seguras. A auditoria contínua e o registro de chamadas de API feitas por agentes são essenciais para detectar comportamentos anômalos e permitir uma evolução segura do produto digital. Na Caristeo, nossa engenharia de software foca em construir arquiteturas preparadas para escala, onde a segurança é embutida desde o design da solução, não apenas como um remendo final.
FAQ: Perguntas Cruciais sobre Segurança de APIs em IA
- Como mitigar ataques de injeção de prompt antes da execução de integrações? A mitigação eficaz envolve o uso de guardrails semânticos e a validação estrita do contexto da requisição, assegurando que o modelo não execute instruções provenientes de dados não confiáveis.
- Como garantir que agentes de IA não realizem chamadas indevidas? A melhor prática é aplicar o princípio do menor privilégio, configurando chaves de API com permissões restritas e criando uma camada de validação que exige confirmação humana para ações críticas.
Se você busca proteger sua infraestrutura enquanto inova com Inteligência Artificial, nossa equipe pode ajudar a desenhar essa arquitetura. Fale com a Caristeo e descubra como podemos fortalecer seus produtos digitais.